

前几天,我在校门口看到一幕:一个同学扫了个码,领了一个小玩偶,笑得挺开心。我走过去问他:"你知道刚才授权了什么吗?"他愣了一下,说:"不知道,应该没事吧。"
这种情形我们经常看到,"扫个码而已,能有什么事?""WiFi 是免费的,连一下怎么了?""点个外卖,要什么权限就给呗。"
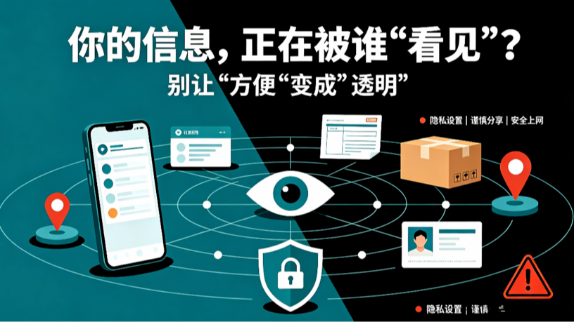
同学们,每年九月,都有一周是国家网络安全宣传周。今年,我想借这个节点,和你聊一个平时不太有人提醒、但可能比"防骗子"更重要的话题:你的信息,正在被谁"看见"?
先说几件你可能没注意过的事:
你扫的那个码,可能授权了你的微信头像、昵称和手机号;你连的那个免费 WiFi,可能记录了你访问过哪些网站;你点外卖、寄快递时填的信息,可能被转手卖了出去;那些"测一测""领红包""砍一刀"的小程序,可能正在读取你的通讯录。
这些都不是危言耸听。你以为的一次"随手",在数据的世界里,都是一次"留痕"。
我不是让你草木皆兵,而是想提醒你:在数智时代,你的每一次点击,都可能成为别人数据库里的一条记录。
有同学会说:"老师,我就是一个普通学生,我的信息能值几个钱?"
这正是很多人的误区。单条信息确实不值钱,但如果把它们拼在一起,就能拼出一个"完整的你"。
姓名 + 学校 + 手机号 + 身份证号 + 家庭住址——当这几条信息同时落在一个骗子手里,他就不是你眼里的"陌生人",而是一个能准确叫出你的名字、说出你的学校、甚至知道你父母电话的人。
这时候,他给你打一个电话,说"我是学校教务处的,你的助学金需要重新登记",你还会怀疑吗?
真正危险的,从来不是信息泄露本身,而是信息泄露后被"精准利用"。
结合这几年我遇到的真实情况,总结了针对大学生最高发的三类骗局,请你一定看完:
第一类:兼职刷单。 "动动手指,日结几百"——先用小额返利让你尝到甜头,再诱导你刷大额订单,最后卷款消失。请记住:凡是先让你垫钱的兼职,都是骗局。
第二类:AI 换脸 / 语音克隆借钱。 这是这两年新出现的骗局。骗子用 AI 合成你朋友的脸和声音,通过视频或语音向你借钱。遇到这种情况,一定要通过另一个渠道核实——比如直接打个电话过去,而不是在聊天框里回一句"好的"。
第三类:"助学金""奖学金"钓鱼链接。 开学季高发。骗子冒充学校或教育部门,说你的奖助学金需要"重新登记",诱导你点击链接、填写银行卡信息。请记住:学校的任何资助,都不会通过陌生链接让你填银行卡。
其实,比被骗更普遍的,是我们的信息正在被"过度收集"。
你注意过吗?一个手电筒 APP 要读你的通讯录;一个计算器要你的位置权限;一个小游戏要访问你的相册。
这些"权限",很多和它的功能根本没关系。它们要的,不是"用得上",而是"拿到手"。
我建议你今天就做一件事:打开手机的"设置—应用权限",看看每个 APP 都要了什么权限。把那些和功能无关的权限,一个个关掉。 位置、相册、通讯录、麦克风——这四样,尤其要想清楚再给。
最后,我给你三道最实用的防线:
第一道:不给。 不随意填写身份证号、银行卡号、短信验证码;不扫码领取来源不明的"福利";不授权和功能无关的权限。
第二道:核实。 任何涉及钱、涉及个人信息的事,先停下来,通过官方渠道核实一遍。拿不准的,就问辅导员、问父母、问同学。
第三道:快说。 万一真的被骗了,或者怀疑信息泄露了,第一时间告诉老师和家长,并拨打 96110 咨询。被骗不丢人,硬扛着才危险。
同学们,你们这一代人,是真正意义上的"数字原住民"——你的信息,从出生起就在网络里生长。
但"会用",不等于"会保护自己"。
在数智时代,保护个人信息,已经和防火、防盗一样,是一项基本生存能力。
愿你在享受数字生活便利的同时,也能守住属于自己的那道门。
愿你上网顺利,也平安。


 收藏

 投诉
 {data.supporterCount}